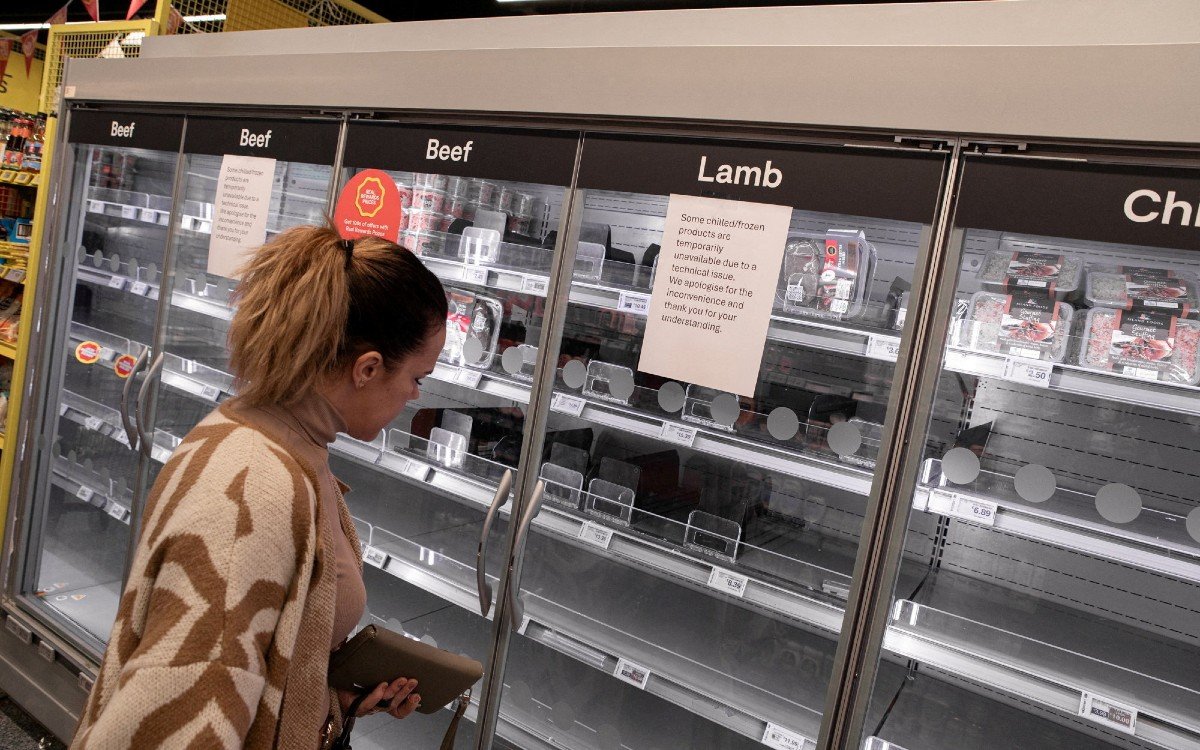
EUROPA. – Un nuevo ataque a sistemas de refrigeración afectó este 2 de noviembre a comercios en siete países europeos. Por lo tanto, la vulnerabilidad en los equipos activó las alarmas del sector ciberseguridad. De acuerdo con el especialista Manuel Rivera, los atacantes manipularon los controles remotos de la marca Danfoss.
En consecuencia, los delincuentes activaron la función de descongelamiento en los supermercados. Por esta razón, las temperaturas subieron rápidamente y provocaron la pérdida de miles de alimentos. Así pues, las autoridades reportan más de cien establecimientos dañados en la región.
“Tres semanas después de los ataques en Francia, los sistemas de refrigeración de Danfoss vuelven a estar involucrados en una oleada de incidentes en Europa”, detalló el reporte especializado.
Negligencia en la gestión de riesgos y contraseñas predeterminadas
Por otra parte, los países afectados son Bélgica, Suecia, Irlanda, Países Bajos, Estonia, Luxemburgo y Finlandia. Por consiguiente, los expertos consideran que mantener estos equipos expuestos constituye una negligencia grave:
- Alertas previas: El organismo CERT-FR publicó una advertencia oficial desde el pasado 12 de octubre.
- Fallas básicas: Los sistemas vulnerables utilizaban contraseñas de fábrica y conexiones sin protección.
- Falta de parches: Las empresas operadoras omitieron aislar los equipos descontinuados de la red.
De igual manera, el fabricante Danfoss advirtió a sus clientes sobre los riesgos latentes. En efecto, la falta de ejecución técnica facilitó el sabotaje masivo en las instalaciones.
Motivaciones inciertas y lecciones para el sector empresarial
Por añadidura, la autoría y las intenciones detrás del incidente continúan sin esclarecerse. Asimismo, las hipótesis apuntan hacia un sabotaje corporativo o un boicot comercial oportunista.
- Hipótesis descarta: El hacktivismo pierde fuerza debido a la dispersión geográfica del ataque.
- Responsabilidad corporativa: Las empresas deben verificar que las correcciones operen adecuadamente.
- Equipos involucrados: Las investigaciones también registran fallas en sistemas de la marca Copeland.
“La lección empresarial es contundente: recibir una alerta no equivale a gestionar el riesgo; alguien debe ejecutar la corrección y verificar que funcione”, enfatizó el especialista Manuel Rivera.
Finally, los analistas internacionales urgen a las compañías a reforzar sus protocolos digitales. Por lo tanto, el seguimiento sobre el ataque a sistemas de refrigeración continuará mientras las agencias europeas concluyen los peritajes.